A investigação foi anunciada pela Polícia Postal depois que a Itália passou a integrar a lista de países europeus afetados por uma ofensiva hacker contra sistemas de refrigeração de supermercados.
Por Redação, com ANSA – de Roma
A Itália abriu nesta terça-feira uma investigação sobre ataques cibernéticos contra supermercados do país, após o registro de dois incidentes nas regiões da Sicília e da Emilia-Romagna.
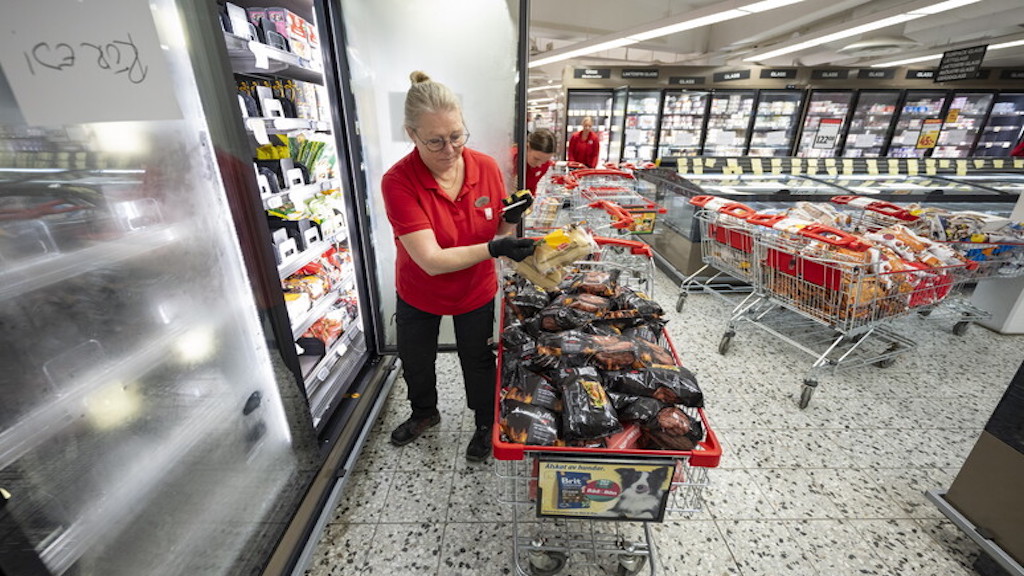
A investigação foi anunciada pela Polícia Postal depois que a Itália passou a integrar a lista de países europeus afetados por uma ofensiva hacker contra sistemas de refrigeração de supermercados. Os ataques teriam provocado prejuízos ao elevar a temperatura dos equipamentos para até 50°C.
Em meio à preocupação com a segurança de serviços essenciais, o governo italiano afirmou que os impactos dos episódios foram limitados e que, até o momento, não foram identificadas ocorrências que representem riscos à saúde da população.
Em comunicado divulgado pelo Palazzo Chigi, sede do governo italiano, as autoridades informaram que não houve registros de comprometimento da segurança alimentar, incluindo problemas relacionados ao descongelamento de produtos. Apesar disso, os órgãos responsáveis mantêm um nível elevado de vigilância.
A Agência Nacional de Cibersegurança (ACN) acompanha o caso e encaminha eventuais relatos de anomalias ao NAS, núcleo dos Carabineiros responsável por questões de saúde e higiene, para assegurar respostas rápidas. A agência também mantém reuniões com representantes dos setores afetados e dirigentes de grandes empresas do mercado.
A avaliação foi apresentada após uma reunião conduzida pelo subsecretário Alfredo Mantovano e pelo ministro da Agricultura, Francesco Lollobrigida, com a participação de representantes dos serviços de inteligência e da ACN. Segundo o governo, não há motivos para alarme, embora todas as instituições competentes permaneçam em alerta.
“As avaliações iniciais indicam que o impacto dos ataques na Itália é, no momento, muito limitado. Apenas alguns estabelecimentos comerciais — de um total de milhares em todo o país — foram afetados”, informou o comunicado.
De acordo com o governo italiano, a maioria dos estabelecimentos atingidos ainda utiliza sistemas de segurança obsoletos, com interfaces diretamente expostas à internet e mecanismos de autenticação inadequados.
“Por outro lado, a maior parte da cadeia de distribuição conta com sistemas de proteção atualizados, capazes de repelir intrusões maliciosas”, acrescentou a nota.
A administração da primeira-ministra Giorgia Meloni afirmou ainda que continuará atuando nas seguintes frentes: monitoramento e análise de ameaças, processo iniciado há meses; diálogo permanente com fornecedores e varejistas da cadeia de abastecimento alimentar; identificação e notificação imediata de entidades expostas; e divulgação de orientações preventivas e diretrizes para a mitigação de riscos nos setores afetados.
O ministro italiano do Meio Ambiente e da Segurança Energética, Gilberto Pichetto Fratin, também defendeu a adoção de todas as medidas necessárias para combater os ataques cibernéticos.
Durante a inauguração da feira Ecomondo 2026, em Rimini, o ministro afirmou que o governo pretende mobilizar sua capacidade tecnológica e utilizar as ferramentas mais avançadas disponíveis para enfrentar a ameaça.
Ataques
Pichetto Fratin classificou os ataques como uma nova forma de terrorismo e destacou que a capacidade de resposta do país é o aspecto mais importante diante desse tipo de ameaça.
União Europeia coordena resposta aos ataques
Paralelamente, a Comissão Europeia realizou nesta terça-feira duas reuniões de coordenação para discutir os ataques cibernéticos que atingiram supermercados em diferentes Estados-membros.
Segundo Thomas Regnier, porta-voz da Comissão Europeia, o bloco mantém contato direto com os países afetados e com as autoridades nacionais responsáveis pelas investigações.
O primeiro encontro reuniu a força-tarefa interinstitucional da União Europeia, com representantes da Agência da União Europeia para a Cibersegurança (ENISA), da Europol e de diferentes departamentos da Comissão Europeia.
A segunda reunião foi realizada em coordenação com a EU-CyCLONe, rede europeia dedicada à gestão de crises cibernéticas, e contou com a participação de representantes dos Estados-membros e das autoridades nacionais.
Regnier ressaltou que os episódios evidenciam como ataques cibernéticos podem comprometer serviços essenciais e afetar diretamente o cotidiano da população.
Sobre a possível autoria das invasões, a Comissão Europeia pediu cautela e afirmou que não cabe à instituição atribuir responsabilidades neste momento.